対策10
2026年10月時点の最新データ

会社のお金とデータを守るために、いまやるべきセキュリティ対策10

公表された統計と、実際に起きた事件から

2026年1月〜10月18日に公表された漏えい事故

823件事故の数
約2億4,478万件漏れた件数の合計

件数の単位は事故ごとに違い(人・件・アカウントなど)、人数と同じではありません。くわしくはランキングと円グラフで。

新しく公表された漏えい事故新しい順・最新の公表日の分はすべて表示・毎日更新

  • 10/16キリンホールディングス(子会社 ファンケル・アテニア)ファンケル・アテニアの通販サイト約79万人(確定)不正アクセス(手口は未公表)続報で訂正
  • 10/16日本経済新聞社システム開発に使うクラウドサービス約183万件(確定)IDとパスワードの悪用続報で訂正
  • 10/16トレードワークス証券会社向けインターネット取引システム(岩井コスモ証券に提供)4,611人(確定)不正アクセス(手口は未公表)続報で訂正
  • 10/16岩井コスモ証券インターネット取引4,611人(確定)委託先が攻撃された公式で確定
  • 10/16三菱ガス化学人事関連システム導入業務の資料2,093人(確定)委託先の人のミス・不正公式で確定
  • 10/16ラクスルウェブサイトのフォーム(Studio)6,412件(おそれ)委託先が攻撃された続報で訂正
  • 10/16Link-Uグループコーポレートサイトのお問い合わせフォーム(Studio)7,663件(おそれ)委託先が攻撃された続報で訂正
  • 10/16StudioStudio(ウェブサイト制作サービス)件数は未公表(おそれ)脆弱性の悪用続報で訂正
  • 10/16東京都都営住宅の維持管理業務(自治会長宛ての郵送)770人(確定)委託先の人のミス・不正公式で確定

「第1報(報道)」は報道をもとにした速報です。続報で件数などが変わることがあります。公式発表で確かめたら「続報で訂正」「公式で確定」に変わります。組織名を押すと出どころが開きます。

このページでわかること

  • 会社がいま、どんな手口で、どれだけの被害を受けているか
  • 実際に起きた事件で、どこから入られたか
  • 被害を防ぐために、今日から始められる10の対策

まず、あなたの会社が10点中何点かを確かめてみてください。ページの最後でチェックできます →

数字 1 / 8ランサムウェアの被害報告(2026年1〜6月の半年分)

ランサムウェア:会社のデータを暗号化して使えなくし、元に戻す代わりにお金を要求する攻撃

0件

2026年1〜6月。半年として過去最多です。
2022年から4年間、半年でおよそ100件のペースが続いています。

半年ごとの件数(2020年下半期21件 → 2026年上半期123件。2022年以降は94〜123件)。警察庁は「被害は高止まり」としています。出典:警察庁「サイバー警察局便り 2026 Vol.15」「サイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策」

数字 2 / 82026年1〜6月(半年分)の被害の内訳

約0割が中小企業
123件(半年分)
  • 中小企業79件64%
  • 大企業31件25%
  • 団体等13件11%

2026年1〜6月。出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計編141頁

数字 3 / 8数え始めてからの合計

0件

警察庁が数え始めた2020年下半期から、2026年上半期までの被害の合計です。

  • うち中小企業 662件(2021年〜2026年上半期)
  • 大企業・団体等ほか

半年ごとの件数を足し上げた合計。2020年下半期は規模別の内訳が資料にないため、すべてその他の色で表示。出典:警察庁「サイバー警察局便り 2026 Vol.15」「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計編141頁

数字 4 / 8どこから入られたか

0%がVPN機器から

社外から会社に入るための「扉」が、いちばん多い入口です。
リモートデスクトップとあわせると約8割。メールは5%でした。

60%22%13%
  • VPN機器(60%)
  • リモートデスクトップ(22%)
  • メール(5%)
  • その他(13%)

過去5年、入口が分かった485件の内訳(警察庁のアンケートに答えた組織のみで、実際にはもっと多いと考えられます。被害の報告は同じ5年で1,021件)。出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」

数字 5 / 8そもそもVPN機器とは

社外から会社に入るための「扉」

自宅・出張先のパソコン 扉VPN機器 社内のサーバー 攻撃者自動で探す 弱点・盗んだカギ

使われている理由

  • 社員が自宅や出張先から社内のシステムを使う
  • 本社と支店・工場をつなぐ
  • 業者が遠くから保守する

入られ方は2つ

  • 機器の弱点(修正を当てていない)
  • IDとパスワードが漏れる・弱い

VPNは「仮想の専用回線」のこと。ルーターやファイアウォールに機能が入っていることもあります。外から社内のシステムを使うときに「VPN」と名の付く接続をしているか、業者に遠隔保守を頼んでいれば、どこかにあります。入られ方の出典:警察庁「令和8年上半期…」本文10頁(「未修正のぜい弱性や漏えいした認証情報等を悪用して」)

数字 6 / 8ニセ社長詐欺

0万円

社長を名乗るメールから始まる詐欺。
だまし取られた1件あたりの被害額です。
2026年1〜6月で127件・約38億8,000万円。

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」

数字 7 / 8ランサムウェアとメール

0%がメールから

※ 警察庁のアンケートに答えた組織だけの数字。実際にはもっと多いと考えられます

  • メール 24件(5%)
  • VPN機器 60%
  • リモートデスクトップ 22%
  • その他 13%

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」統計編143頁

数字 8 / 8メールは、いまも「だます入口」

0万件

「フィッシング」の報告(2026年1〜6月)
偽サイトに誘導して、IDやパスワードを盗む手口

KADOKAWAは、フィッシングなどで盗まれた社員のアカウントから入られたと推測されています。盗まれたIDとパスワードは、VPN機器などの「扉」を開けるカギに使われます。

出典:警察庁「令和8年上半期…」本文17頁(フィッシングの報告件数はフィッシング対策協議会による)、Impress Watch(KADOKAWA・2024年8月5日の調査結果)
ここまでは、いま起きていること。

ここからは、
対策です。

入口ごとに、やることを見ていきます。

  1. 01外から入られないために対策1〜4
  2. 02取引先から入られないために対策2
  3. 03お金をだまし取られないために対策5・6
  4. 04AIで巧妙になった手口にだまされないために対策7・8
  5. 05社内から情報を持ち出されないために対策9・10

対策ファイル 01

外から入られないために

VPN機器とリモート接続の守り方

攻撃者は、インターネットに向いている「扉」から入ってきます。

インターネットに露出した箇所から攻撃者が遠隔操作でネットワーク内部に侵入する手口が多くを占め、標的型攻撃メール等の添付ファイルによる感染は少なくなっている警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」

入られ方は2つです。扉の弱点を突かれるか、カギ(IDとパスワード)を使われるか。

入られ方① 扉の弱点を放置していた

クイズ

VPN機器を使っている組織のうち、最新の修正(パッチ)を当てていなかったのは何%?

タップしてめくる →
答え
0%

被害にあった組織へのアンケートでは、半分以上が修正を当てていませんでした。扉の弱点が、そのまま放置されていたことになります。

被害にあっていない会社も含めた調査でも、従業員100人以上の会社のうちOSに修正(パッチ)を当てているのは43.4%でした(総務省「令和7年通信利用動向調査」企業編 第23表)。

入られ方② カギが弱かった

クイズ

社外から業務でつなぐときの認証が「IDとパスワードだけ」だった組織は何%?

タップしてめくる →
答え
0%

約4割が、2段階認証をかけていませんでした。暗証番号だけで開く金庫と同じで、パスワードが漏れれば、そのまま入られる状態です。

52%・39.8%の出典:警察庁「サイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策」(2026年1月)

実際に起きた事件

事件ファイル No.01

つるぎ町立半田病院

2021年10月 ランサムウェア被害

入られ方①修正していなかったVPN機器
影響電子カルテが使えなくなる

VPN機器に、メーカーが修正を呼びかけていた弱点が残っていた。電子カルテが使えなくなり、通常の診療を再開したのは2022年1月4日。

出典:報道(ScanNetSecurity による調査報告書の紹介)

事件ファイル No.02

アスクル

2025年10月 ランサムウェア被害

入られ方②2段階認証なしの管理者アカウント
特別損失0億1,600万円

業務を任せていた会社に渡していた管理者アカウントは、例外的に2段階認証(多要素認証)をかけていなかった。そのIDとパスワードが漏れ、不正に使われた。約74万件の個人情報が流出し、2026年7月には、漏えいのおそれがある個人情報を約60万件追加で特定したと公表した。

出典:アスクル「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)」、アスクル 2026年1月28日の決算発表(特別損失)、ScanNetSecurity(第19報の紹介)、東京商工リサーチ

事件ファイル No.03

アサヒグループ

2025年9月 ランサムウェア被害

入られ方①+②拠点の機器から侵入、パスワードの弱さ
影響受注と出荷のシステムが停止

グループ内の拠点にあるネットワーク機器を経由して侵入され、パスワードの弱さを突かれて管理者権限を奪われた。受注と出荷のシステムが止まり、手作業での対応が続いた。2026年2月時点で、従業員5,117件・取引先11万396件の個人情報の漏えいを確認した。

出典:アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」

対策(警察庁・各社の再発防止策より)

  • 対策1①をふさぐVPN機器やルーターなど、ネットワーク機器に修正プログラム(パッチ)を当てて、最新の状態にする
  • 対策2②を強くする外からつなぐ入口には2段階認証(多要素認証)をかける。業務を任せている外部の会社のアカウントも含める
  • 対策3②を強くする異動などで使わなくなったIDは削除し、パスワードは一定以上の長さにする
  • 対策4もしもに備えるバックアップは、ネットワークから切り離した場所(オフライン)にも取る

対策ファイル 02

取引先から入られないために

小さな会社も、取引先も、入口になる

クイズ

大阪の大きな病院がランサムウェアに入られたとき、攻撃者は、まずはじめに病院のシステムそのものに侵入した?

答え
いいえ

最初に入られたのは、病院の給食を任せていた会社のシステムでした。そこから病院の電子カルテまで広がり、診療システム全体の復旧に73日かかりました。

事件ファイル No.04

大阪急性期・総合医療センター

2022年10月 ランサムウェア被害

侵入口給食を任せていた会社のVPN機器
復旧0日

最初に入られたのは、病院の給食を任せていた会社のシステムだった。保守用に置かれていたVPN機器の弱点を使って侵入され、そこから病院のサーバーへ入られ、電子カルテなどが暗号化された。診療システム全体の復旧に73日かかり、調査・復旧費用は数億円以上。

出典:大阪急性期・総合医療センター「情報セキュリティインシデント調査報告書 概要」

対策

  • 対策2外部の会社のアカウントにも、2段階認証をかける(01の対策2と同じ)

あわせてやること

  • 自社の「外からつなげる入口」を書き出す(VPN機器、遠隔操作のソフト、クラウドの管理画面など)
  • 外部の会社に任せている保守の入口について、修正プログラムの適用や管理を誰が受け持つかを契約で決めておく(大阪急性期・総合医療センターの調査報告書は、外部通信機器の保守や弱点の管理の「役割分担が曖昧だった」ことを挙げている)

対策ファイル 03

お金をだまし取られないために

メールから始まる手口と、電話から始まる手口

よくある誤解

「高いセキュリティ機器を
入れておけば、安心」

タップしてめくる →
実際のデータ
0万円

機器だけでは止められない手口です。ニセ社長詐欺は、社長になりすましたメールから始まり、だまされた社員が自分で送金します。1件あたりの被害は約3,100万円です。

メールから始まる手口

0件2026年1〜6月の認知件数
約0億円2026年1〜6月の被害額
この種事案の発生について社内で情報共有を行うほか、送金に関するルールの再確認や、SNSグループの利用を指示された場合には特に注意するといった対応を社内で徹底する必要がある警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
事件ファイル No.05

日本航空

2017年12月発表 なりすまし請求

手口取引先になりすました請求書
被害約3億8,000万円

取引先になりすました請求書やメールで振込先を変えられ、計約3億8,000万円をだまし取られた。

出典:報道(J-CASTニュースほか)

電話から始まる手口

対策

  • 対策5送金先の変更や急ぎの送金は、メール以外の方法(登録済みの電話番号へ折り返す、直接会う)で本人に確かめる
  • 対策6電話で言われるままに、ソフトを入れたり手続きをしたりしない

あわせてやること

  • 社長などからメールで「SNSのグループを作って」と指示されたら、特に注意する
  • ネットバンキングやサービスへは、メールのリンクからではなく、公式サイトや公式アプリから入る

対策ファイル 04

AIで巧妙になった手口にだまされないために

AIで下がったのは、攻撃する側のハードル

よくある誤解

「AIを使っていると、
感染リスクが高くなる」

タップしてめくる →
実際のデータ
侵入された入口の区分に、
「AIを使ったこと」の事実はありません。

AIで気をつけることは2つです。
だます側が使うことで、偽のメールが見抜きにくくなっていること。
社員が使うときに、入れた情報が外に出ること。

生成AIで攻撃のハードルが下がることにより、高度な技術を持ち合わせない者であっても、サイバー攻撃を実行することが容易になると考えられる。警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」

AIの悪用で懸念されることとして、不正プログラムやフィッシングサイトの作成、偽・誤情報の作成、機密情報の漏えいなどが挙げられています。

実際に起きたこと

事件ファイル No.06

KADOKAWA

2024年6月 ランサムウェア被害

侵入口(推測)盗まれた従業員のアカウント
流出25万4,241人分

フィッシングなどの攻撃で従業員のアカウント情報が盗まれたことが根本原因と推測されている。社内外あわせて25万4,241人分の個人情報の流出を確認した。

出典:報道(Impress Watch、2024年8月5日の調査結果)

対策

  • 対策7どの情報を、どのAIに入れてよいかを社内で決める
  • 対策8入力した内容が、AIの学習に使われない設定やプランかを確かめる。会話を共有するときの公開範囲の設定も確かめる

あわせてやること

  • メールのリンクから入らず、公式サイトや公式アプリから開く(警察庁はフィッシング対策として「メール等に記載のリンクを安易にクリックしない」「公式サイトや公式アプリからアクセスする」を挙げている)

対策ファイル 05

社内から情報を持ち出されないために

管理者の権限は、入口と同じくらい大事な鍵

事件ファイル No.07

NTT西日本グループ

2023年10月公表 内部からの持ち出し

原因システム管理者アカウントの悪用
件数約0万件

コールセンターのシステムの運用保守をしていた元派遣社員が、システム管理者アカウントを悪用して顧客データのサーバーにアクセスし、約900万件の情報を持ち出した。

出典:豊中市「個人情報の漏えい事案の発生について(第2報)」

対策

  • 対策9管理者の権限は必要な人に必要な分だけ渡し、誰がいつ何にアクセスしたかの記録(ログ)を残す
  • 対策10新しい手口の情報を、社内で共有する

ランキング

被害額と漏えい件数のランキング

被害額が大きい手口(2026年1〜6月)

  1. 1
    特殊詐欺約1,816億2,000万円
  2. 2
    クレジットカードの不正利用約221億円
  3. 3
    ニセ社長詐欺会社が狙われる約38億8,000万円127件・入口は社長になりすましたメール
  4. 4
    ネットバンキングの不正送金約20億7,000万円253件
  5. 5
    サポート詐欺(偽のウイルス警告)約8億3,000万円735件

棒の長さは金額に比例(4位と5位は短すぎるため、見える最小の長さで表示)。クレジットカードは日本クレジット協会、それ以外は警察庁の数字。手口の分け方が資料ごとに違うため、合計はしていません。ニセ社長詐欺について、警察庁は「法人被害のため被害額が高額になる傾向」としています。

個人情報の漏えいが多かった事故(2026年)10月19日更新

2026年に公表された事故のうち、漏えいした件数が多い上位5件です。6位以下は、最後にご案内しているデータに入っています。
また、上場企業(子会社を含む)だけで数えても、100万件以上の漏えいは10月5日時点ですでに10件(2025年は1年で6件)あります。

  1. 1
    Helpfeel(画像共有サービス「Gyazo」)約2,362万件脆弱性を悪用した不正アクセス
  2. 2
    Eストアー(ネットショップ構築サービス「ショップサーブ」)約2,336万人アプリケーションの脆弱性を悪用された
  3. 3
    ソースネクスト(会員情報システム)2,251万9,960件会員情報を取得するAPIを不正に利用された
  4. 4
    EPARKリラク&エステ(お店の予約・顧客管理「PeakManager」)約2,218万レコード第三者の不正なアクセス
  5. 5
    アドベンチャー(旅行予約サイト「skyticket」)約1,464万件管理機能を不正に操作された

用語:脆弱性(ぜいじゃくせい)=ソフトや機器の弱点。レコード=データの件数(1人分が複数になることもある)。マルウェア=パソコンなどに入り込んで害を与えるプログラム。
2026年1月〜10月18日に公表された分。件数と原因は各社の公式発表の言葉のまま(数字は最新の報)。単位は会社ごとに違い(件・レコード・人分)、人数と同じではありません。5件とも、漏えいを確認したとしている数字です。九州電力送配電(1,354万件)は記録媒体の所在不明で、会社は流出がないことを確認したとしているため入れていません。100万件以上の件数は東京商工リサーチ(2026年10月7日公表)。

2026年の漏えいは、
人か、外からの攻撃か

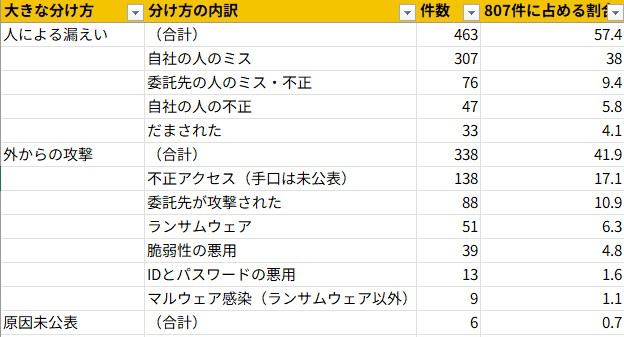
2026年1月〜10月18日に公表された漏えい・紛失の事故823件を、原因で分けました。円グラフを押すと、内訳が出ます。

823件

ボタンか円グラフを押すと、内訳が出ます

Security NEXT・ScanNetSecurity・セキュリティ対策Labが報じた事故を、各組織の発表で確かめて個人で集計(公表した組織ごとに1件。2025年以前に最初の発表があったものは除外)。フィッシングやサポート詐欺など、だまされて起きたものは「人による漏えい」に、委託先の事故は委託先で起きたこと(攻撃かミスか)で分けています。原因未公表の6件は灰色。組織が自分のサイトだけで公表した小さな事故は入っていないため、実際には誤送信や紛失がもっと多いと考えられます。

数では「人」、漏れた量では「攻撃」

約2.4億件

ボタンか円グラフを押すと、内訳が出ます

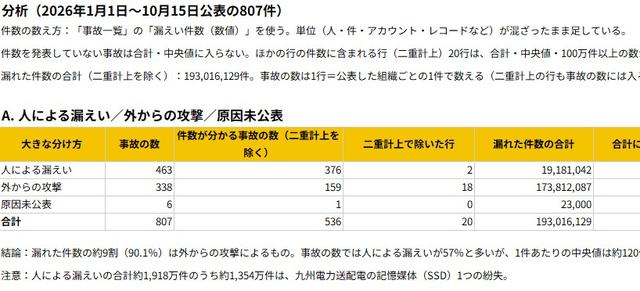
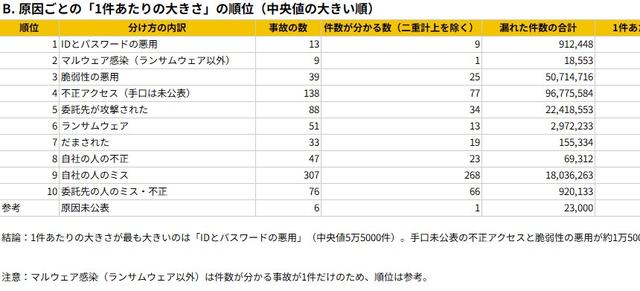
事故の数では人による漏えいが多い一方、漏れた件数の約9割は外からの攻撃でした。1件あたり(中央値:小さい順に並べたときの真ん中の値)では、人による漏えいが約120件、外からの攻撃が約1万4,000件。攻撃は、1回で漏れる量がけた違いに大きいのです。

件数は、発表で件数が分かる事故だけを足したもの(823件のうち550件、合計約2億4,478万件)。単位は会社ごとに違い(人・件・レコードなど)、人数と同じではありません。ほかの会社の件数に含まれる分(委託先の被害を複数の会社が発表した場合など)は、二重に数えないよう除いています。原因が公表されていない6件(事故の数の0.7%)のうち、件数が分かるのは1件(約2万3,000件)だけで、漏れた件数の円グラフでは見えないほど小さな灰色です。人による漏えいの件数のうち約1,354万件は、九州電力送配電が記録媒体をなくした1件です(会社は、現時点で流出がないことを確認したとしています。ここでは、なくした記録媒体に入っていた件数を足しています)。

今日から始める

あなたの会社は、10点中何点?

できているものを押してください。点数は、この画面の中だけで数えます。

外からの入口

お金の動き

AIの使い方

社内の守り

0/ 10点

できているものを押すと、点数が増えます。

これからのセキュリティは「教育」です

ここに並べた10の対策は、どれも社員ひとりひとりが知っていないと動きません。

これからの会社に必要なのは、ふたつの知識です。

  • ITリテラシーパソコンやインターネットを、安全に使うための知識。パスワード、2段階認証、修正プログラムの適用、偽のメールや電話の見分け方
  • AIリテラシーAIを、安全に正しく使うための知識。AIに何を入れてよいか、学習や共有の設定、AIで巧妙になった手口をどう疑うか

2026年1月〜10月18日に公表された漏えい823件のうち、56.6%は人による漏えいでした。誤送信、紛失、設定ミス、持ち出しなどの不正、だまされたことによるものです。

社員が個人で使う生成AIに顧客情報を入れて起きた漏えい(会社が把握していないAIの利用で、「シャドーAI」と呼ばれます)は、823件のうち1件でした。

1件でも、実際に起きたことが重要です。AIは便利なので、社員は会社が知らないうちに使い始めます。会社が管理しないまま社員がAIを使っている状態は、それだけで危ない。経営者がそう認識しなければならない時代になっています。

筆者が企業から聞き取ったところでも、入力した内容をAIの学習に使わせない設定をしないまま、会社の情報やお客様の個人情報を入れている例が多くありました。学習に使われる設定のままだと、入れた情報はAIの会社に残り、AIを育てる材料に使われることがあります。材料になった情報は、あとから取り消せません。ほかの人がAIに質問したときの答えに、会社の決算の情報やお客様の個人情報が、出てくる可能性があります。設定の意味を知らずに使う危なさは、ほかにもあります。2025年7月には、ChatGPTで会話を共有するときに「検索エンジンに表示する」設定を選んだ人の会話がGoogleなどの検索結果に出て、仕事の資料や名前、経歴などが誰でも見られる状態になったと報じられました(4,500件以上。この機能は、その後なくなりました)。

会社を守るのは、社員ひとりひとりの知識です。

2026年の
漏えい事故データ

823件の中に、自社で起きそうな事故に近いものがきっと見つかります。

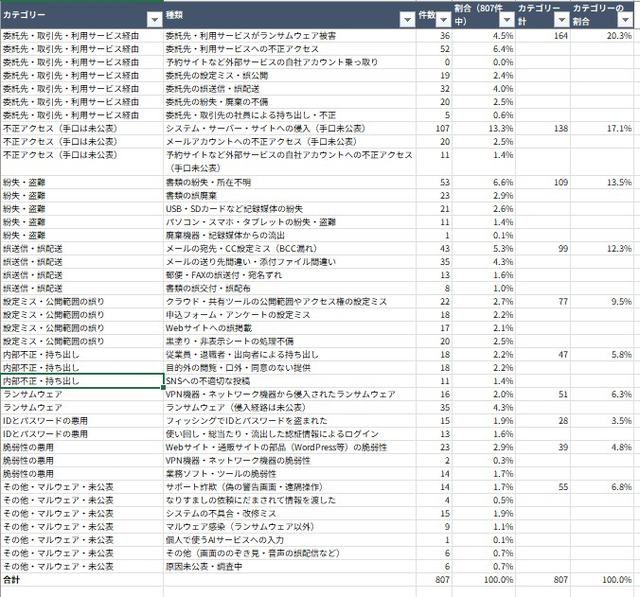
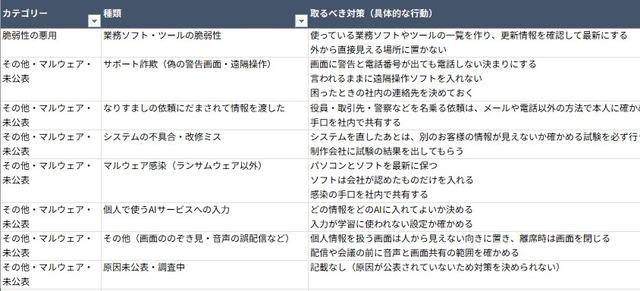
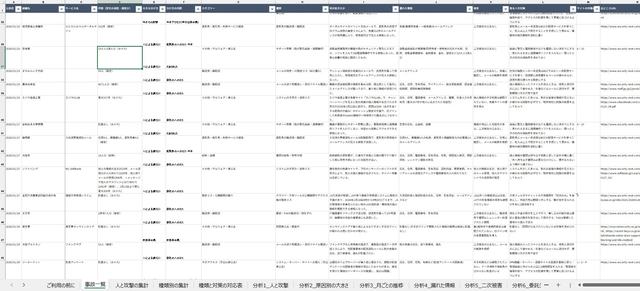
2026年に公表された漏えい事故を、1件ずつ「いつ・どこで・何が原因で・何が漏れて・何をすればよかったか」をまとめたExcelです(随時更新)。原因の種類で絞り込めるので、社内の勉強会や会議の資料にそのまま使えます。

  • ご利用の前に
  • 事故一覧
  • 人と攻撃の集計
  • 種類別の集計
  • 種類と対策の対応表
  • 分析1 人と攻撃
  • 分析2 原因別の大きさ
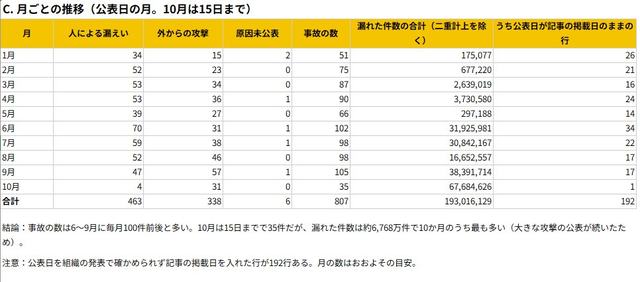
  • 分析3 月ごとの推移
  • 分析4 漏れた情報
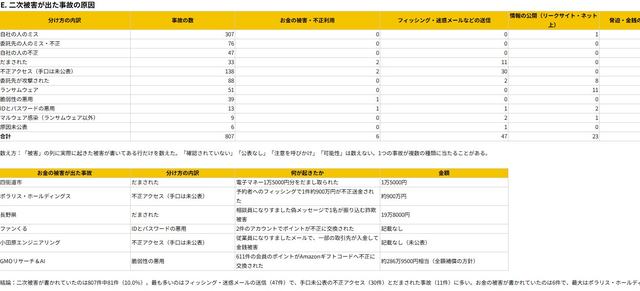
  • 分析5 二次被害
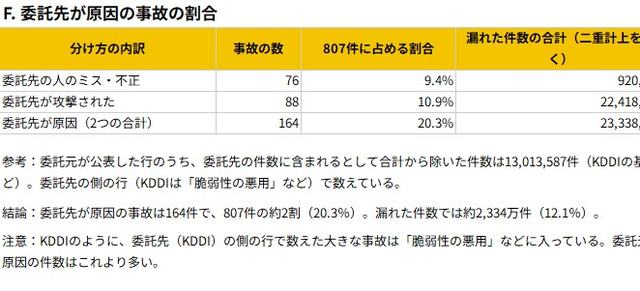
  • 分析6 委託先
シートは11枚。事故一覧は823件×20項目(公表日・組織名・何が起きたか・漏れた情報・取るべき対策・出どころのURL・追跡の状態など)。

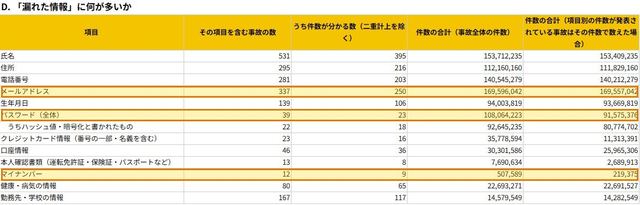
マイナンバーが漏れた事故は13件、クレジットカードは23件、口座情報は45件、運転免許証・保険証・パスポートなどの本人確認書類は15件ありました。

下のボタンからお申し込みください。送信すると、データを開くリンクが控えのメールで届きます。

データを申し込むご相談もこちらから →

20年以上、システムやアプリの設計・開発に携わってきました。社内での勉強会のご相談も、お気軽にメッセージいただけるとうれしいです。

出典

2026年10月時点の情報です。このページは公表された資料をもとに個人がまとめたもので、各機関・各社が作成したものではありません。